GMO漏洩
ネットサービス会社のセキュリティが突破されてニュースになっていますね。PayPayやクレジットカードの不正利用も相次いで騒がれています。皆さんはセキュリティ大丈夫ですか?
実は少し前に、私もセキュリティ突破されまして。利用の心当たりがないSuicaから引き落とし5000円。そして、なんどもスマホのSMS認証に不正ログインの形跡が短時間に集中しました。速攻でカードを止めて、その時にパスワードを全とっかえしました。
その際、待て待て、なんで今被害にあった?これは何のお知らせ?とハイヤーセルフに聴いたところ、サイバーセキュリティの脆弱性が問題になるから、今全部変更した方がいいよ、ということでした。5000円で済んでよかったのですが、登録メールアドレスからパスワードの変更から、2段階認証、face ID設定、アプリのリアルタイム利用お知らせ設定など半日かけて全部やりました。中には、登録した覚えのないショッピングサイトにアカウント作成がされていました。これも速攻、アカウント削除。めっちゃ疲れました。パスワードの使い回しが結構あって、Google噛ませて管理しているのでGoogle内の各種パスワード脆弱性をチェックしたら、危ないのが結構あって。大反省して対処したので今は一安心。
その時にGMOのパスワードも、紐付けた口座も変えたのですが、今回の漏洩で再び設定し直し。GMOはPCでしかログインしないのですが、ネットに繋ぐのは危険。PC本体へのウイルス攻撃リスクがあるからです。なのでまずPCのウイルスチェックを全項目かけて無事を確認した後、PC保存しているデータのバックアップを外付けHDDに移しました。そのあとスマホからGMOにログインして、パスワード変更。マジで面倒くさかったです。
でもこれ、今後あちこちで漏洩が起こる可能性が高いから、皆さんも早めに対策してくださいね。
主な対策
クレジットカード、ネットバンキング
カード会社へのログインパスワードやメールアドレスを変更。ここはパスワードを絶対使いまわさない。
楽天カードは3Dセキュア登録必須。楽天でできる変更は以下。楽天にログイン→「マイ楽天」または「アカウントとセキュリティ」メニューから、メール認証やパスキー・二要素認証の設定を行えます。Googleで楽天、と検索するとマイ楽天へのダイレクトリンクが現れるので、クリックしてからログインでもOK。
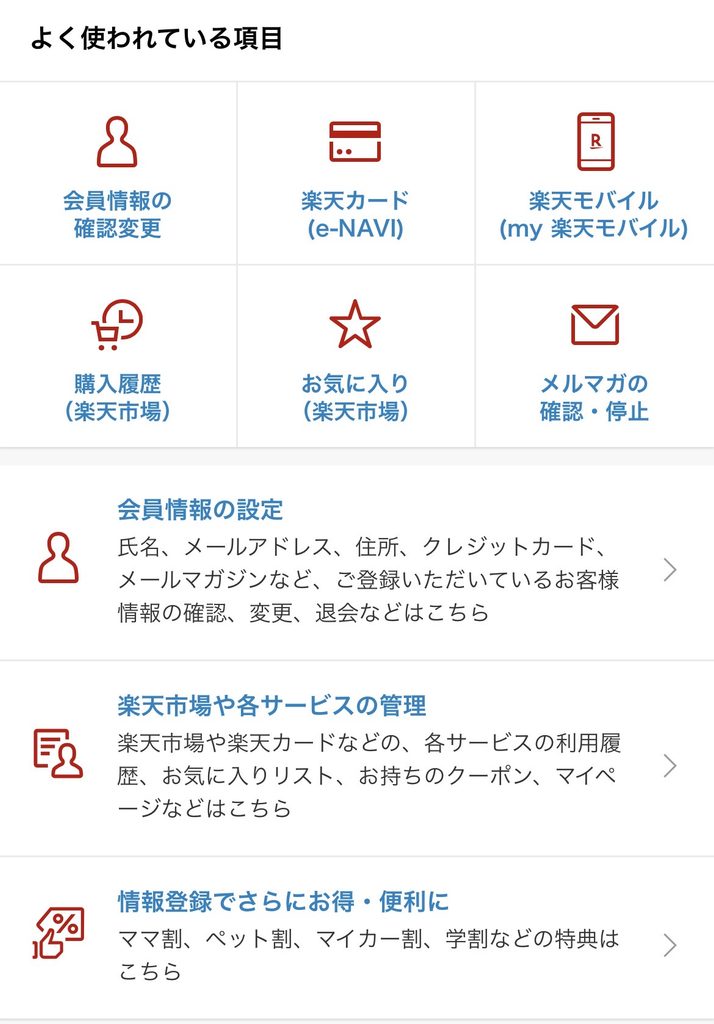
- パスキー認証の導入: 指紋認証や顔認証などの生体認証を利用し、パスワード入力不要で安全にログインできる仕組み。
- メールアドレスによる二要素認証(2FA): パスワードに加え、登録メールアドレスに送信される認証コードを入力する認証方式。
- メール認証: 登録しているメールアドレスが本人のものであるかを確認・完了させる必須のセキュリティ設定。
- 楽天カードの不正検知システム: 24時間365日のモニタリングによる不審な利用の検知、およびワンタイムパスワードや本人認証サービス(3Dセキュア)の提供。
- 楽天銀行の取引制限: IP制限、モバイルアクセス制限、ワンタイム認証、振込限度額やATM出金制限の設定。
- 楽天証券の認証強化: 「楽天証券あんしんログイン」、出金・変更手続き時のSMS認証など。
特にショッピングサイトやPayPayのログインパスワードと銀行のパスワードは変える。
ショッピングサイトのパスワード変更
ショッピングサイトは口座紐付けになっているので今すぐログインメールアドレスとパスワードを変更。または引き落とし口座を変更。Yahooショッピングや楽天市場、Amazonなど。Amazonは分かりづらいので以下説明します。
Amazonにログイン→左上の三本線をタップ→いちばん上のアカウントサービス→すべてのオプションを表示する→下までスクロール→アカウント設定→ログインセキュリティ→2段階認証設定→パスキー設定(顔認証や指紋認証またはPINコード設定)。
登録しているメールアドレス、電話番号、パスワードも「ログインとセキュリティ」の各項目にある「編集」ボタンから随時更新できます。
PayPayの設定変更
右上のアイコンをタップ→セキュリティとプライバシー→アプリを開くときの認識オン→顔認証や指紋認証、パスコードを設定します。 顔認証出来るスマホならベスト。
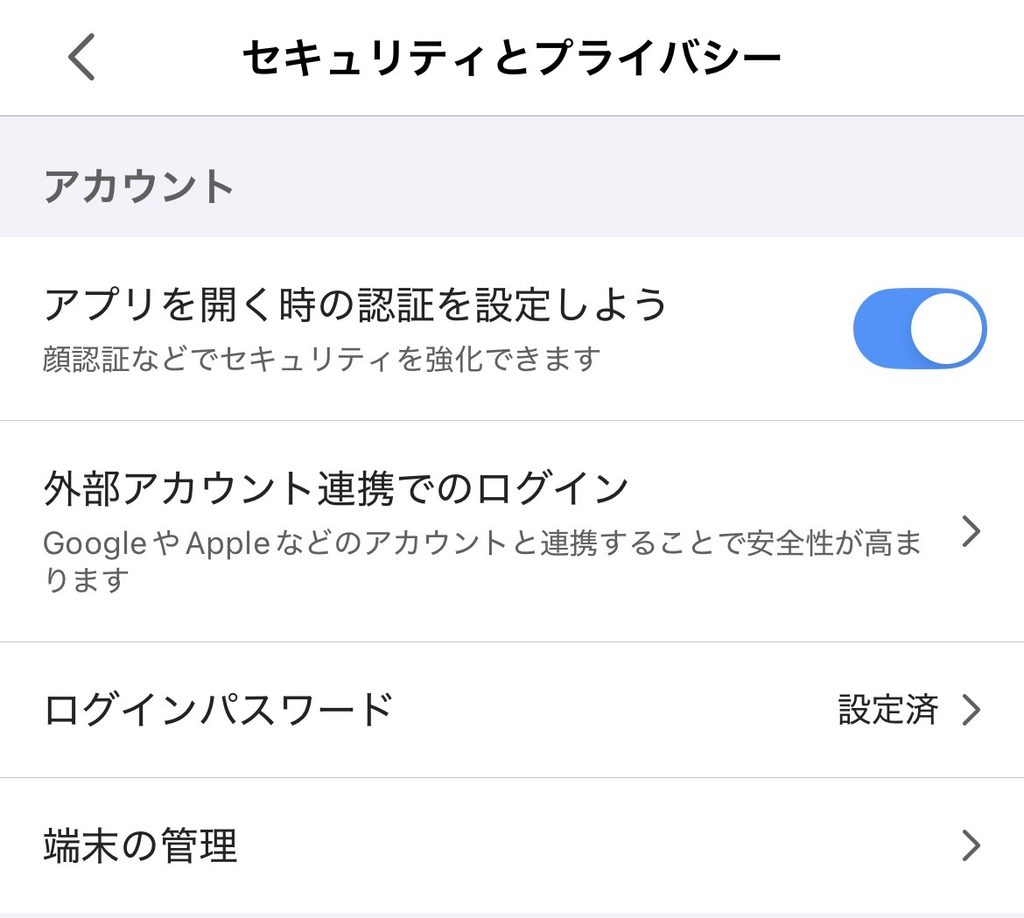
そのまま次の段の外部提携→Googleと連携する。Yahooやアップルアカウントは私はしません。なぜなら、Suica不正利用はアップルアカウント流出だったからです。
→次の段のログインパスワード変更
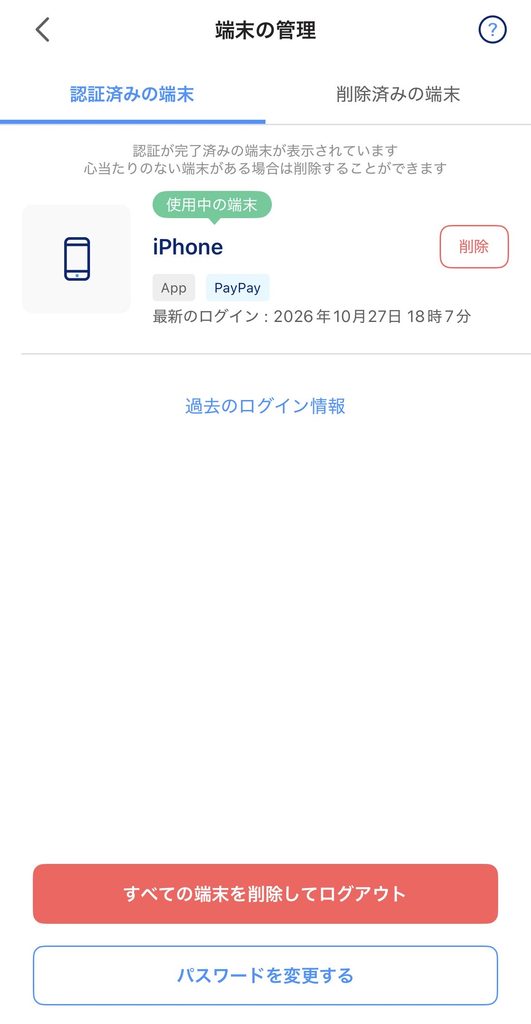
→端末の管理→身に覚えのない端末、過去に所有していた端末を削除
最初の画面に戻り→右上のアイコンをタップ→利用可能額の設定(漏洩した場合の被害を最小限にする設定)で、1日の利用額、1ヶ月の利用額、送金可能額を任意で設定します。
その他
あとはもう、フィッシングサイトに引っかからない。最近は巧妙で、Instagramには大量に偽サイトが広告を出しています。例えばベルメゾンのドメインがベルメゾンセール、みたいになっていたり。基本、facebook広告やInstagram広告は、それが大手ショッピングサイトならそのサイトにGoogleから入り、販売価格を確認してください。詐欺サイトはめちゃくちゃ安いタイムセールをしていますが、本物のサイトと値段が明らかに異なります。価格比較で見破れます。
個人店などの聴いたことがない広告は、会社概要を調べ、登記などがきちんとされているかを調べます。記載された住所にちゃんと建物があり、看板が出ているのか?をGoogleマップで追跡すれば安心です。口コミもGoogle検索。または「店名 詐欺」で検索。これね、70代の母が何回もあやうく引っかかりそうになり、サプリやら買おうとしてはサイキックな弟に見破られ事なきを得てるんですよ。
少し前に、KOMERIの鶏マークがついた詐欺サイトが溢れていましたが、巧妙なサイト作りをしているので騙されるだろうなぁこれ…って思っていました。
被害に遭わないための対策
- リンクから直接ログインしない:メールやSMS記載のURLは開かず、公式アプリやブックマーク(お気に入り)からアクセスする。
- メールやSNSで広告が届いたら、ドメインや送信元を確認する:不審な点がある場合は、企業の公式サイトで正式な窓口を確かめる。Yahooメールには、ドメイン認証機能がついてます。
迷惑メールに振り分け設定、報告も大切。国税庁還付金とiCloudのストレージ未払いとAmazonの配達確認の詐欺メールが迷惑メールフォルダに入ってきます。その手のメールが届くということは、メアドが流出しているので、支払い口座を登録している大切なサイトはメアドを変更した方が良いです。
このHP、GMOです。でもお問い合わせフォームは履歴がデータベースに一切残らない設定なので大丈夫です。送信先も改竄されていません。不安な方は公式LINEからお問い合わせください。ちなみにお問い合わせフォームにはセキュリティプラグインも導入しています。ログインパスワードも変更済です。セキュリティは二重でかけてあります。
不安を煽って大騒ぎしているわけではなく、現代はサイバー攻撃が日常茶飯事だから、自衛してねということ。そして、普段から直感を使い怪しいリンクを踏まないこと。今回GMOは人災です。セキュリティ対策が甘すぎました。様々な会社がセキュリティ強化をしていて、しっかりしているところは認識システムが設定出来ます。GMOなんてまさにネット会社なわけで、まさかそこが一般の会社よりセキュリティが甘いなんて思わないですよね。でも実際、誰がどうセキュリティ対策してるのかは分かりません。これを機に、パスワード変更と2段階認証は設定してみてください。2段階認証で携帯番号に認証コードを送る方式を選択するより、生体認証をおすすめします。先に書いた通り、私が経験した漏洩は、携帯番号SMSに届くコードも突破されていましたからね。